Обнаружение сетевых атак моделями
Выделение вредоносной активности в сетевом трафике: обучение на размеченных наборах, разбор ложных срабатываний, объяснимость решения.
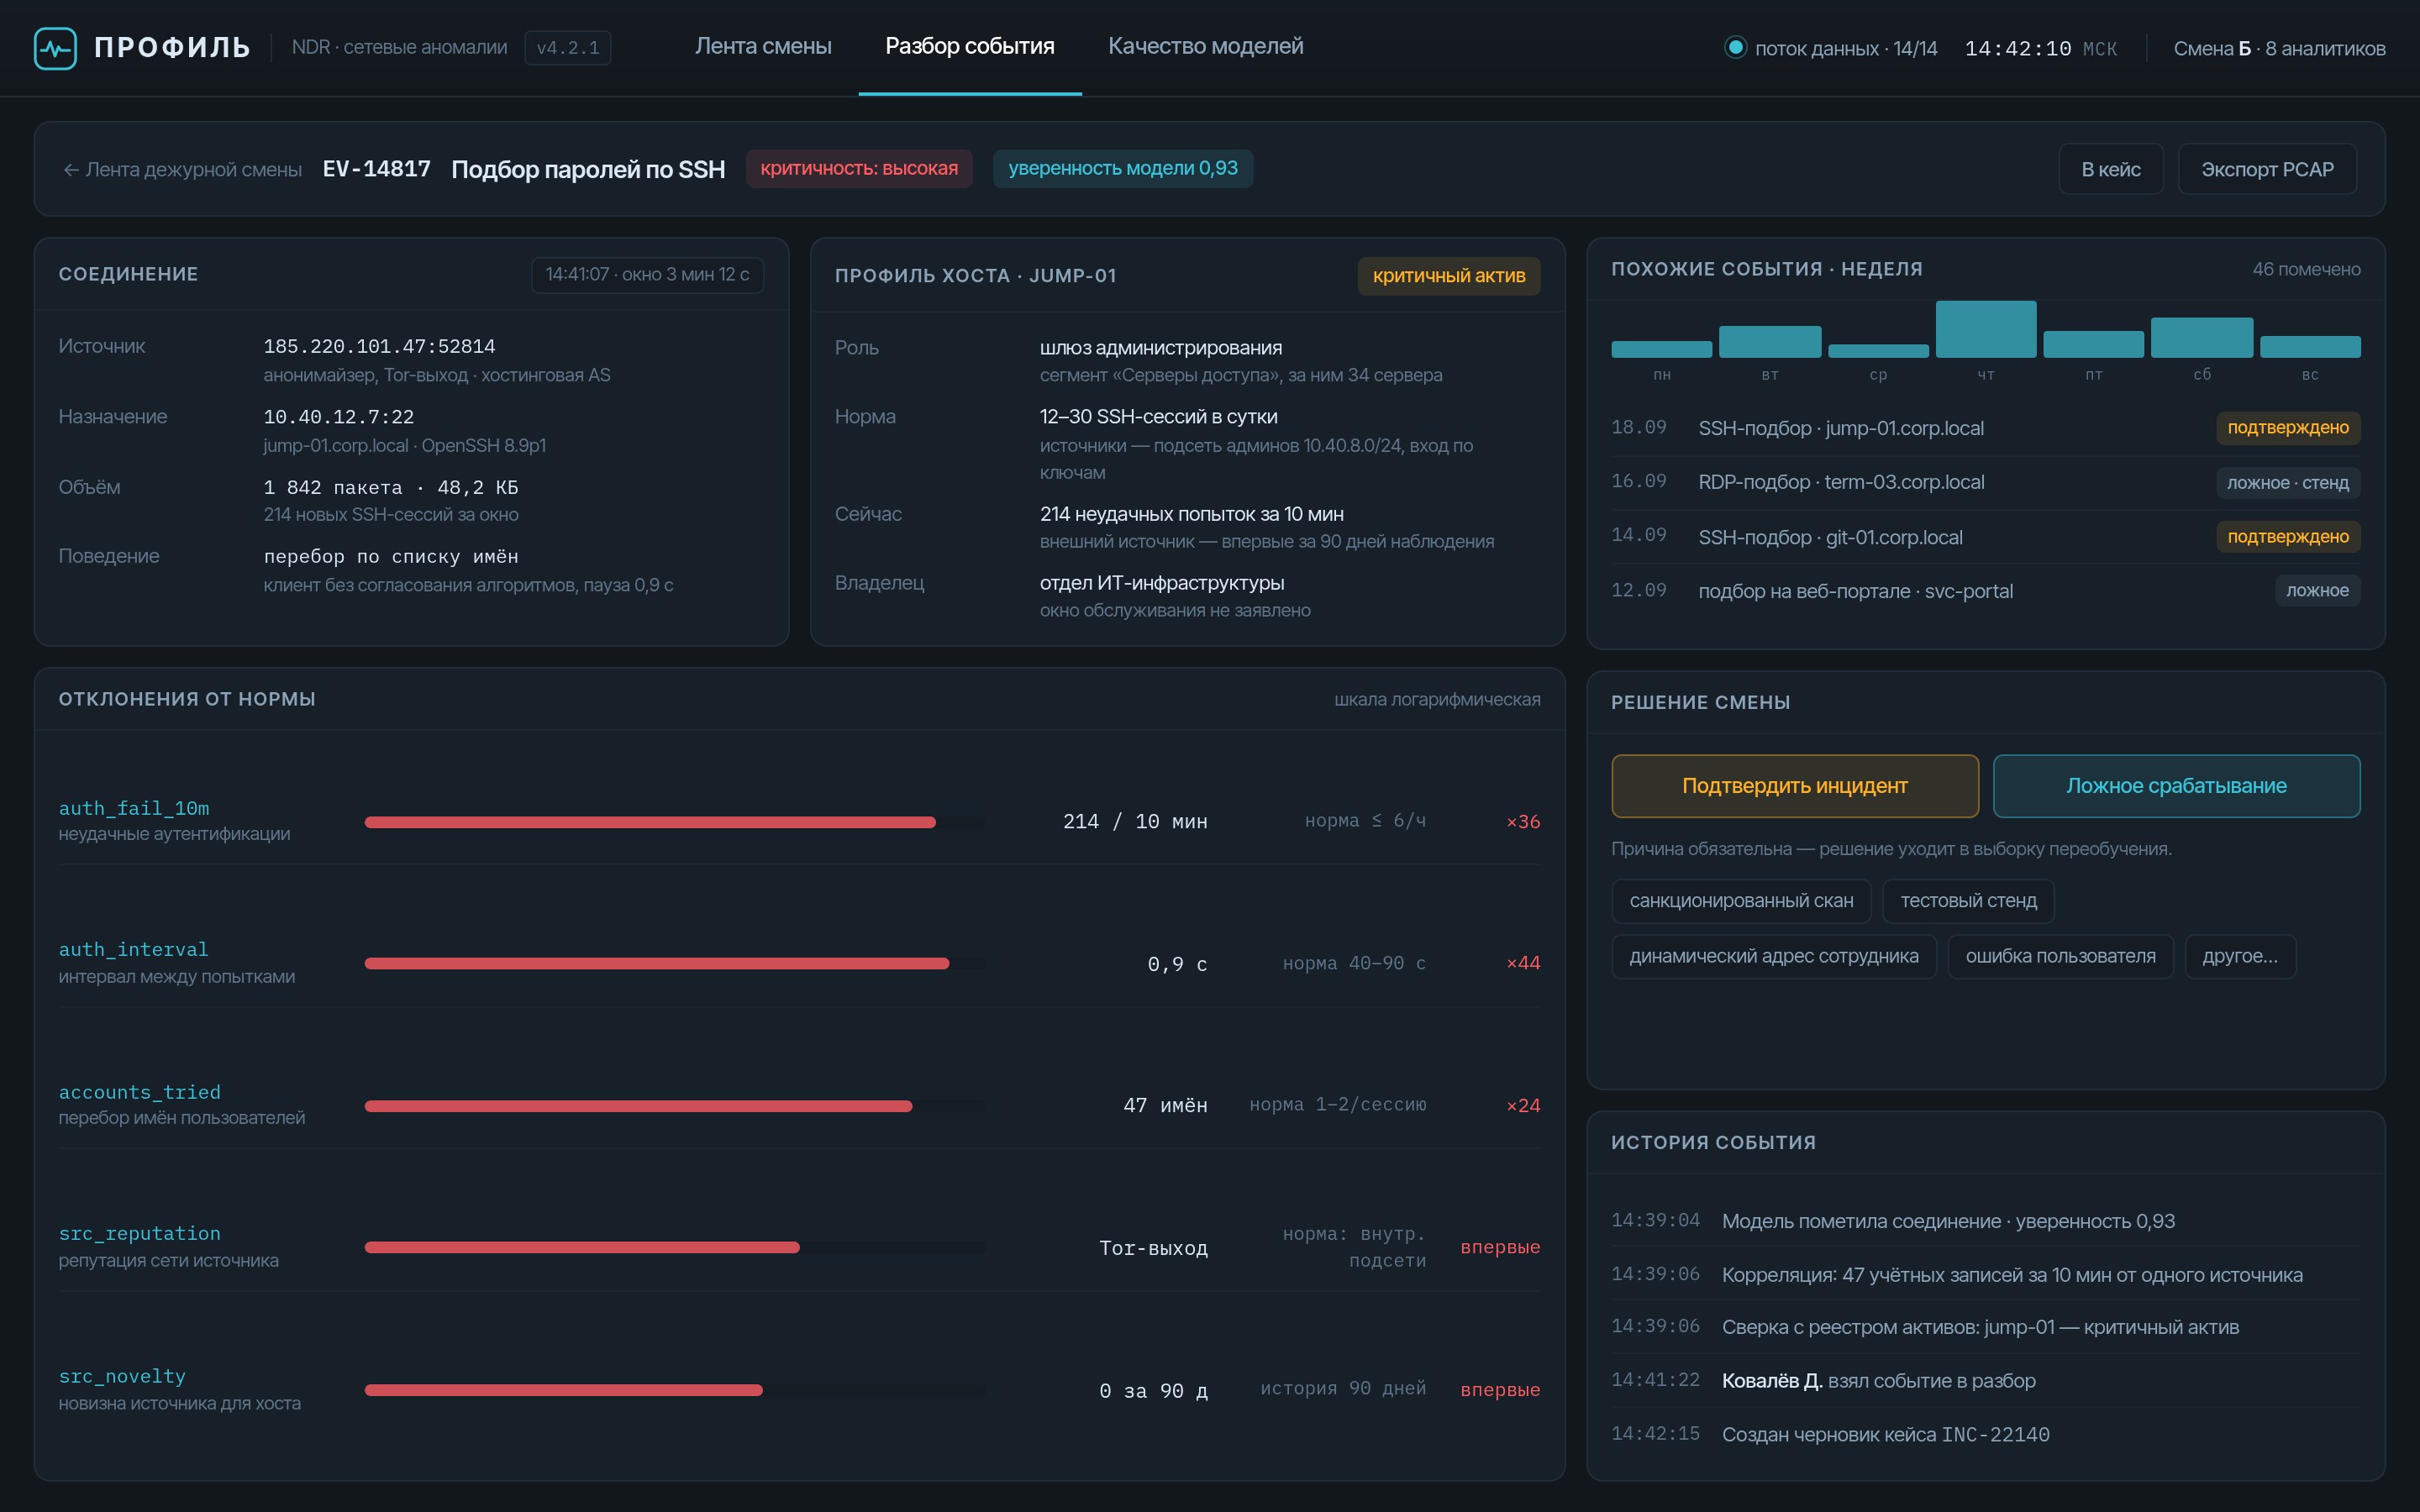
Выделение вредоносной активности в сетевом трафике: обучение на размеченных наборах, разбор ложных срабатываний, объяснимость решения.
Отличить атаку от обычной нагрузки в сетевом трафике трудно: редкие события теряются, а поток ложных срабатываний делает систему бесполезной для дежурной смены.
Порог срабатывания настроен под пропускную способность дежурной смены; к каждому событию приложены признаки, по которым оно признано атакой.